
¿Qué es esto?
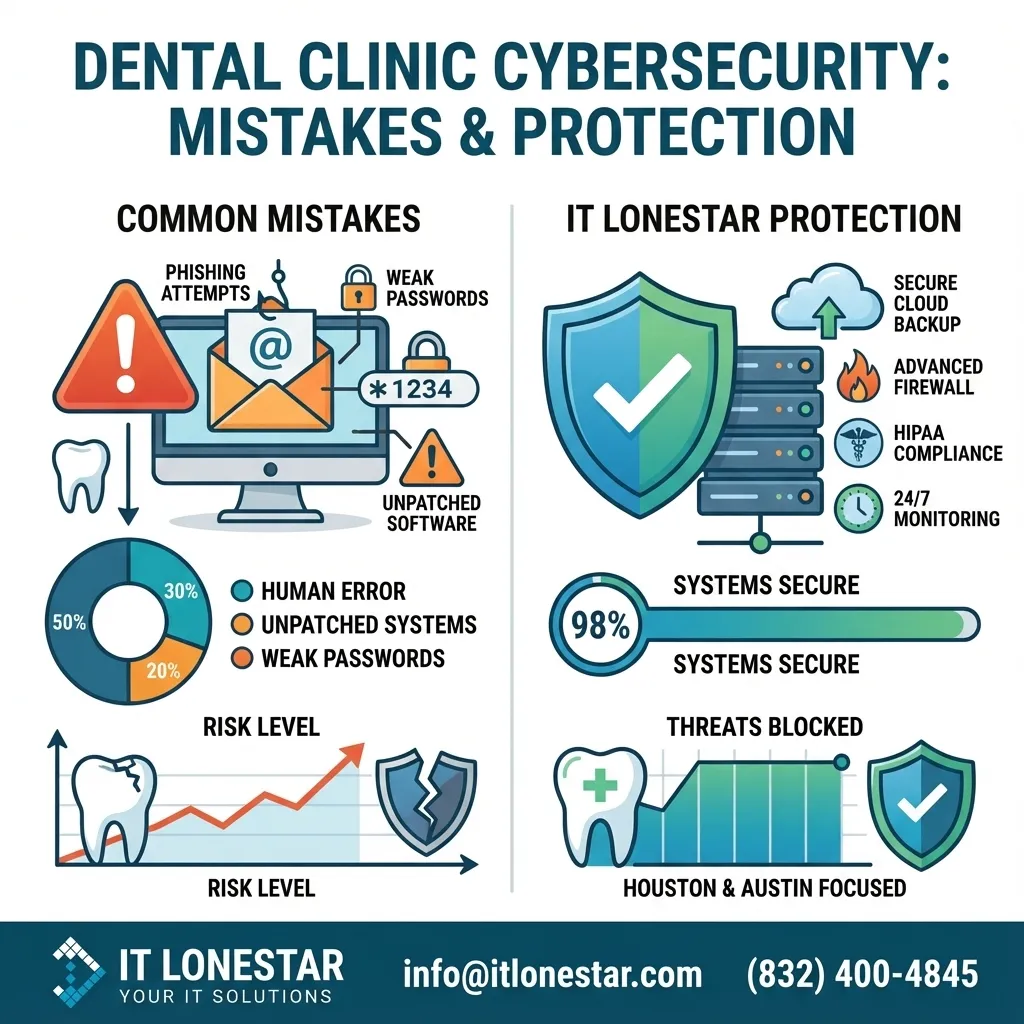
Este es un artículo detallado que explica los errores más comunes de ciberseguridad que cometen las clínicas dentales, y cómo IT LONESTAR protege a las prácticas dentales en Houston y Austin con servicios especializados de TI y seguridad.
¿Por qué sucede?
Muchas prácticas dentales en Houston y Austin invierten fuertemente en tecnología clínica pero subestiman el riesgo de ciberseguridad detrás de ella. A menudo dependen de soporte informático genérico, sistemas desactualizados o herramientas de “configurar y olvidar” que nunca son auditadas o probadas. Como resultado, incurren en errores de seguridad recurrentes:
1. Contraseñas débiles o compartidas
Los equipos comparten credenciales para sistemas de gestión de prácticas o de imágenes, reutilizan contraseñas en varias cuentas y no activan la autenticación multifactor (MFA). Una contraseña comprometida puede exponer PHI, datos de seguros e información financiera.
2. Falta de respaldo y recuperación de desastres preparados para HIPAA
Las clínicas pueden respaldar datos en un solo disco externo o en una carpeta básica en la nube sin encriptación, sin inmutabilidad y sin un proceso de restauración probado. Cuando el ransomware o una falla de hardware ocurren, los datos se pierden o no pueden recuperarse a tiempo para mantener la práctica funcionando.
3. Sistemas sin parches y software antiguo
Versiones antiguas de Windows, software de gestión de prácticas sin parches y aplicaciones de imágenes desactualizadas crean vulnerabilidades explotables. Las oficinas dentales a menudo retrasan las actualizaciones para evitar tiempos de inactividad, dejando sin saberlo las puertas abiertas para los atacantes.
4. Redes planas e inseguras
Todos los dispositivos—PCs del mostrador, máquinas de imagen, Wi-Fi y a veces incluso las redes de invitados—están en la misma red plana. Una vez que un atacante ingresa a través de un dispositivo, pueden moverse lateralmente a través de todo el entorno.
5. Correo electrónico no seguro y falta de defensa contra phishing
Las oficinas dentales frecuentemente envían o reciben PHI y datos de seguro a través de un correo electrónico estándar sin encriptación. Raramente se capacita al personal para identificar phishing, facturas falsificadas o enlaces maliciosos, lo que conduce al robo de credenciales o fraude bancario.
6. No hay monitoreo real de seguridad
Muchas prácticas dependen exclusivamente del software antivirus y un firewall básico proporcionado por el proveedor de internet. No hay monitoreo 24/7, registro ni plan de respuesta a incidentes, por lo que los compromisos a menudo pasan desapercibidos durante semanas.
7. Programa de seguridad HIPAA incompleto
Las políticas están desactualizadas o copiadas de plantillas, las evaluaciones de riesgos son raras o incompletas, y hay una documentación mínima de las salvaguardias, lo que hace que las prácticas sean vulnerables tanto a violaciones como a sanciones regulatorias.
En Houston y Austin, donde las prácticas dentales son cada vez más objetivas debido al alto valor de PHI, estas brechas crean un riesgo financiero, legal y reputacional significativo.
Cómo lo solucionamos
IT LONESTAR se especializa en asegurar clínicas dentales en Houston y Austin con un enfoque de ciberseguridad y cumplimiento diseñado específicamente para la atención sanitaria y los entornos regulados por HIPAA. Nuestros servicios abordan directamente los errores comunes que ponen a las clínicas en riesgo:
1. Consolidación de identidad, acceso y contraseñas
- Aplicar políticas de contraseñas fuertes, acceso basado en roles y MFA para todos los sistemas críticos (EHR, gestión de prácticas, imágenes, facturación).
- Implementar herramientas de gestión de contraseñas seguras para que el personal ya no comparta ni reutilice credenciales.
2. Copia de seguridad y recuperación de desastres compatibles con HIPAA
- Diseñar y gestionar copias de seguridad encriptadas, redundantes e inmutables (en el sitio + nube) para los datos de su práctica.
- Probar regularmente las restauraciones para demostrar que puede recuperarse rápidamente de un ransomware, fallo del hardware o error humano.
- Construir planes de Objetivo de Tiempo de Recuperación (RTO) y Objetivo de Punto de Recuperación (RPO) adaptados a las operaciones dentales.
3. Gestión de parches y ciclo de vida seguro del sistema
- Parcheo automatizado y centralizado para Windows, macOS, servidores y aplicaciones dentales críticas.
- Inventario de activos y planificación del ciclo de vida para eliminar sistemas sin soporte o vulnerables sin interrumpir la atención al paciente.
4. Arquitectura de red segura para entornos dentales
- Segmentar redes para que los sistemas clínicos, estaciones de trabajo empresariales y Wi-Fi para visitantes estén separados.
- Implementar y gestionar firewalls de última generación, acceso remoto seguro (VPN) y controles de acceso estrictos para proveedores.
5. Seguridad de correo electrónico y protección contra phishing
- Implementar seguridad avanzada de correo electrónico (antiphishing, antispoofing, escaneo de adjuntos y URL) ajustada para flujos de trabajo de atención médica.
- Proporcionar capacitación continua en conciencia de seguridad adaptada al personal de recepción, clínico y de facturación.
6. Monitoreo de seguridad y respuesta a incidentes 24/7
- Implementar detección de endpoints y respuesta (EDR) y monitoreo respaldado por SIEM en su entorno.
- Proporcionar alertas, triaje y respuesta coordinada a actividades sospechosas, intentos de inicio de sesión y eventos de malware.
7. Programa de seguridad y documentación alineados con HIPAA
- Realizar análisis de riesgo de HIPAA formales para clínicas dentales en Houston y Austin.
- Construir y mantener políticas escritas, procedimientos y salvaguardias técnicas alineadas con la Norma de Seguridad HIPAA.
- Preparar documentación que respalde auditorías, cuestionarios de aseguradoras y diligencia debida de proveedores.
8. Asociación local de TI enfocada en odontología
- Soporte in situ disponible en las áreas metropolitanas de Houston y Austin, con técnicos familiarizados con la imagenología dental, plataformas de gestión de prácticas y flujos de trabajo especializados.
- Hojas de ruta estratégicas de TI y ciberseguridad que se alinean con su crecimiento (agregar sillas, ubicaciones o servicios).
Al combinar la presencia local con una profunda experiencia en seguridad sanitaria, IT LONESTAR ayuda a las clínicas dentales en Houston y Austin a reducir el riesgo cibernético, proteger la confianza del paciente y mantener las sillas llenas, incluso cuando las amenazas cibernéticas están en aumento.