
¿Qué es esto?
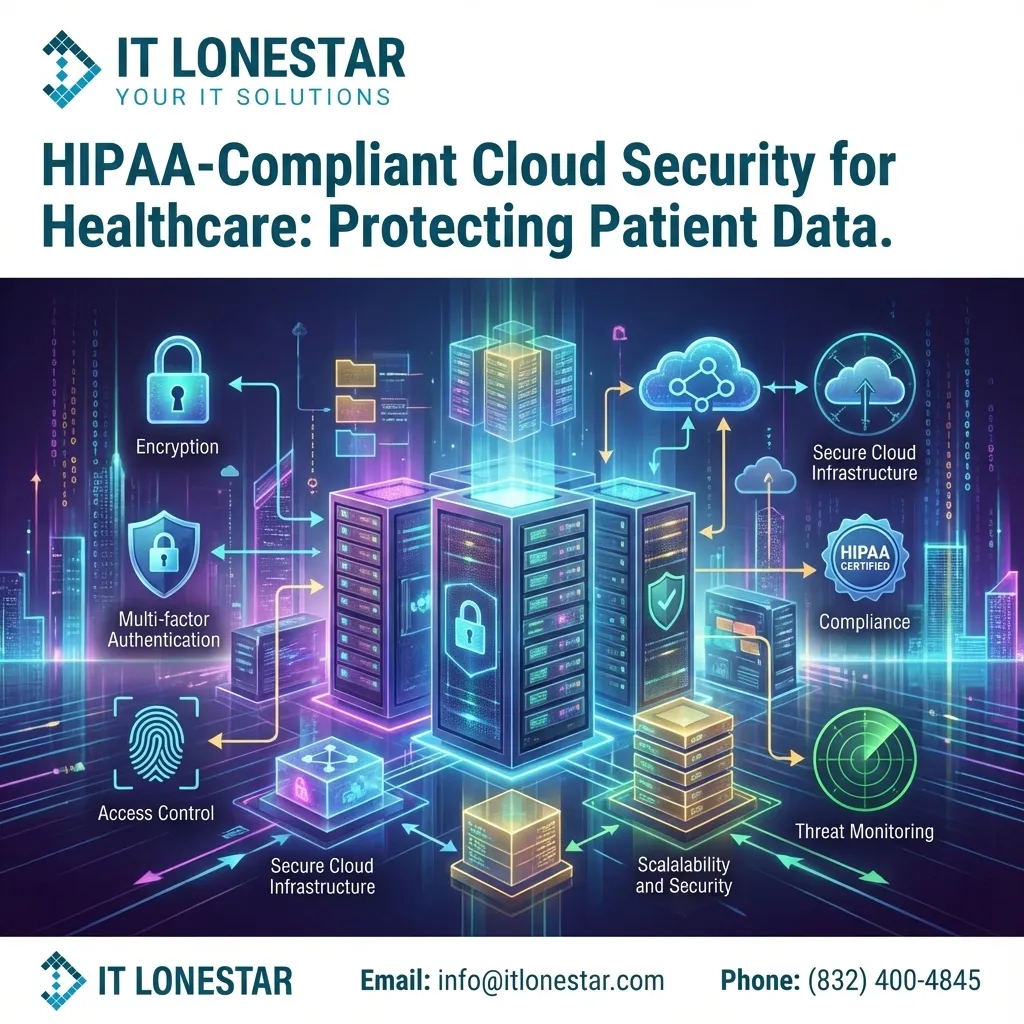
Esta es una explicación detallada de cómo IT LONESTAR protege la información de pacientes alojada en la nube, manteniendo un estricto cumplimiento con la HIPAA para organizaciones de salud en Houston y Austin. Está destinado como un artículo educativo y de marketing para su sitio web, mostrando las específicas salvaguardas técnicas, administrativas y físicas que IT LONESTAR implementa para proteger la ePHI (información de salud electrónica protegida) en la nube.
¿Por qué sucede?
Los proveedores de atención médica y las clínicas en Houston y Austin están migrando rápidamente a plataformas en la nube (Microsoft 365, Azure, AWS, Google Cloud y proveedores especializados de EHR/SaaS). Este cambio mejora la accesibilidad, escalabilidad y colaboración, pero también introduce serios riesgos de ciberseguridad y regulatorios.
Muchas prácticas descubren que:
- Sus herramientas en la nube no están configuradas con la HIPAA en mente (las configuraciones predeterminadas son inseguras).
- Carecen de un Acuerdo de Asociado de Negocios (BAA) firmado con proveedores de la nube y socios de TI.
- El acceso a los datos de los pacientes no está debidamente restringido, registrado ni monitoreado.
- Las copias de seguridad y los planes de recuperación ante desastres no cumplen con los estándares de la Regla de Seguridad de la HIPAA.
- El personal no está adecuadamente capacitado para manejar la ePHI en entornos en la nube.
Estas brechas pueden llevar a violaciones de datos, incidentes de ransomware, investigaciones regulatorias y multas elevadas. IT LONESTAR fue creado para cerrar esta brecha para organizaciones médicas y de atención médica en las áreas de Houston y Austin, diseñando, implementando y gestionando arquitecturas en la nube alineadas con la HIPAA de principio a fin.
Cómo lo solucionamos
IT LONESTAR asegura la información de pacientes en la nube para organizaciones de atención médica en Houston y Austin a través de un enfoque estructurado y orientado al cumplimiento que abarca tecnología, procesos y personas.
1. Evaluación de Riesgo HIPAA y Diseño de Arquitectura en la Nube
- Realizar un análisis de riesgo HIPAA formal enfocado en todos los sistemas que almacenan, transmiten o procesan ePHI en la nube.
- Mapear los flujos de datos entre EHRs, sistemas de gestión de prácticas, laboratorios, portales y servicios en la nube.
- Diseñar una arquitectura segura en la nube (Azure, AWS, Microsoft 365 o híbrida) con acceso de mínimo privilegio y segmentación de red.
2. Acuerdos de Asociado de Negocios (BAAs)
- Asegurar que los BAAs estén en lugar entre la práctica y los proveedores de nube (por ejemplo, Microsoft, Google, proveedores especializados de EHR).
- Proporcionar un BAA entre IT LONESTAR y su práctica, definiendo claramente las responsabilidades de seguridad y respuesta a incidentes.
3. Identidad, Gestión de Acceso y Confianza Cero
- Implementar el control de acceso basado en roles (RBAC) para que el personal solo vea los datos del paciente necesarios.
- Exigir Autenticación Multifactor (MFA) para todos los usuarios, especialmente cuentas remotas y administrativas.
- Configurar reglas de acceso condicional para restringir inicios de sesión por ubicación, salud del dispositivo y nivel de riesgo.
- Auditar regularmente cuentas de usuario y permisos; eliminar rápidamente el acceso para el personal terminado.
4. Cifrado y Manejo Seguro de Datos
- Cifrar ePHI en tránsito utilizando TLS 1.2+ y en almacenamiento usando cifrado fuerte (por ejemplo, AES-256) en servicios en la nube.
- Habilitar BitLocker o cifrado completo de disco equivalente en todos los portátiles y estaciones de trabajo que manejen datos de pacientes.
- Utilizar compartición de archivos segura y cifrado de correo electrónico listos para HIPAA para la transmisión de registros y resultados de laboratorio.
5. Seguridad de Puntos Finales y Protección de Red
- Implementar antivirus/EDR (Detección y Respuesta de Puntos Finales) de próxima generación en todos los puntos finales.
- Configurar firewalls seguros, alineados con HIPAA y VPNs para proteger el acceso remoto desde oficinas en Houston y Austin.
- Aplicar una gestión estricta de dispositivos móviles (MDM) a teléfonos y tabletas que accedan a sistemas en la nube.
6. Respaldo, Recuperación de Desastres y Continuidad Empresarial
- Implementar copias de seguridad cifradas automáticas en la nube de todos los sistemas críticos y bases de datos de pacientes.
- Utilizar almacenamiento geo-redundante para proteger contra interrupciones regionales.
- Definir Objetivos de Tiempo de Recuperación (RTO) y Objetivos de Punto de Recuperación (RPO) que se alineen con HIPAA y sus operaciones clínicas.
- Probar regularmente procedimientos de restauración para asegurar una recuperación rápida de ransomware o interrupciones.
7. Registro, Monitoreo y Respuesta a Incidentes
- Habilitar registros de auditoría detallados en sistemas en la nube (inicios de sesión, acceso a archivos, cambios en permisos, actividades administrativas).
- Utilizar monitoreo centralizado y alertas para detectar comportamientos sospechosos en tiempo real.
- Crear y mantener un plan de respuesta a incidentes que cumpla con los requisitos de la Regla de Notificación de Brechas de HIPAA.
- Realizar simulacros de seguridad periódicos con su personal y liderazgo.
8. Políticas, Capacitación y Apoyo Continuo al Cumplimiento
- Redactar o actualizar políticas y procedimientos de seguridad HIPAA específicos para su ambiente en la nube.
- Proporcionar capacitación regular al personal sobre el manejo seguro de ePHI, reconocimiento de phishing y seguridad en el trabajo remoto.
- Ofrecer revisiones de cumplimiento continuas y soporte de documentación para auditorías o investigaciones.
Al combinar estos controles técnicos con políticas, capacitación y monitoreo continuo, IT LONESTAR construye una base en la nube segura y alineada con HIPAA para organizaciones médicas en Houston y Austin, para que pueda aprovechar la nube sin poner en riesgo la confianza de los pacientes o el cumplimiento regulatorio.